Skip to content
No results
  • Home
  • About Us
  • Blog
  • Service
    • Decision Support
    • Product Auditing
    • Product Selection
    • Stack Optimization
  • Contact Us
MSSP Security Consulting | Product Strategy & Auditing Experts
  • Home
  • About Us
  • Blog
  • Service
    • Decision Support
    • Product Auditing
    • Product Selection
    • Stack Optimization
  • Contact Us
MSSP Security Consulting | Product Strategy & Auditing Experts
  • Evaluation, Selection & Onboarding (Consulting), MSSP Gap Analysis Report

How Security Gap Analysis Consulting Services Work 
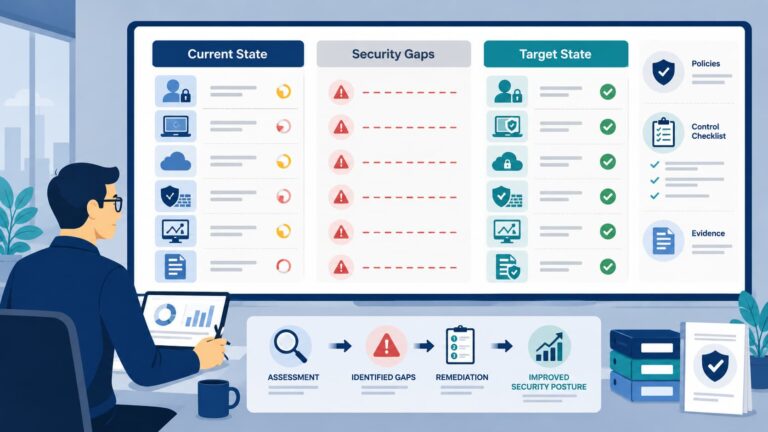
Analyst reviewing dashboard from a security gap analysis consulting service, comparing current state, gaps, and target state.

Security gap consulting identifies where your cybersecurity program falls short of frameworks such as NIST CSF 2.0, ISO 27001, or CIS Controls. NIST CSF 2.0 uses six functions: Govern, Identify, Protect, Detect, Respond, and Recover.  MSSP Security takes the assessment…
  • Richard K. Stephens
  • November 1, 2026
  • Evaluation, Selection & Onboarding (Consulting), MSSP Gap Analysis Report

How to Identify Security Program Gaps and Weaknesses 

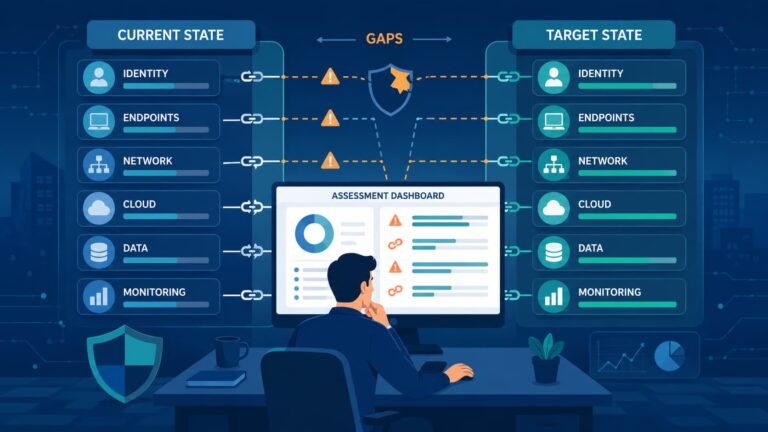
Analyst identifying security program gaps weaknesses between current and target state on assessment dashboard

A security gap analysis measures your actual defenses against target goals to pinpoint vulnerable systems. NIST CSF 2.0 organizes this review into six Functions, giving teams a clear structure for checking coverage.  But a useful assessment should go beyond compliance…

  • Richard K. Stephens
  • October 31, 2026
  • Evaluation, Selection & Onboarding (Consulting), MSSP Gap Analysis Report

Security Gap Analysis Report Service: What Should It Deliver? 

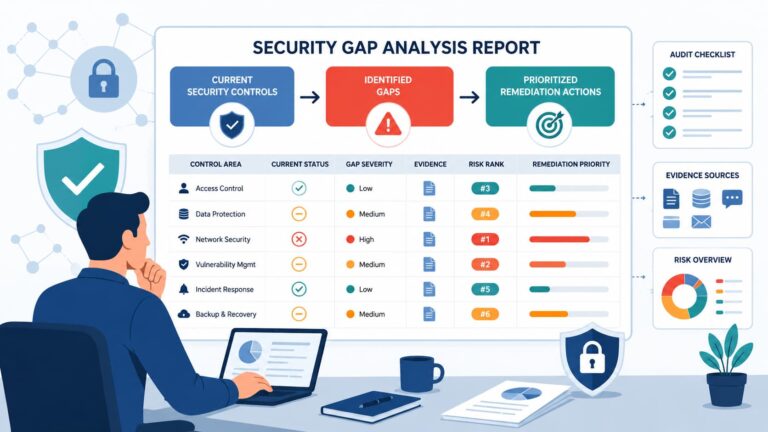
Illustration of an analyst reviewing a security gap analysis report service dashboard with risk rankings and remediation charts

A security gap analysis compares an organization’s existing security controls with a chosen target, such as NIST CSF 2.0. It shows where controls fall short and what needs attention first. At MSSP Security, our approach goes beyond listing missing controls. We…

  • Richard K. Stephens
  • October 30, 2026
  • Evaluation, Selection & Onboarding (Consulting), MSSP Gap Analysis Report

MSSP Gap Analysis Report: What to Include 

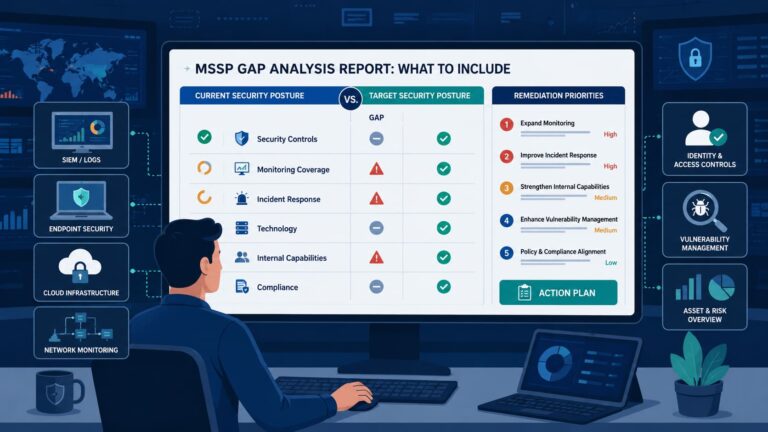
Analyst reviewing an MSSP Gap Analysis Report dashboard comparing security posture and remediation priorities

Signing an MSSP contract without a thorough gap analysis can waste six figures on duplicate security coverage. A proper gap report does more than identify missing tools.  It exposes operational gaps across staff, workflows, and technology before an expensive contract…

  • Richard K. Stephens
  • October 29, 2026
  • Security Maturity Evaluation Service California

Independent Security Assessment California: Proven Guide

Independent security assessment California reviewing cybersecurity controls and risks

An independent security assessment California helps organizations determine whether their security controls are properly designed, implemented, and working as intended. An independent assessor can identify gaps that internal reviews may overlook. The scope depends on the organization’s needs. California state…

  • Richard K. Stephens
  • October 28, 2026
  • Security Maturity Evaluation Service California

Measuring Security Maturity Progress: Essential Guide

Measuring security maturity progress across cybersecurity capabilities and controls

Measuring security maturity progress helps organizations determine whether cybersecurity capabilities are improving over time. While a single assessment shows the current state, ongoing measurement tracks changes in controls, processes, governance, and risk management.  At MSSP Security, we have found that…

  • Richard K. Stephens
  • October 27, 2026
  • Security Maturity Evaluation Service California

Benchmarking Security Maturity Level: A Powerful Guide 

Benchmarking security maturity level across cybersecurity capabilities and security controls

Benchmarking security maturity level helps organizations understand how well their cybersecurity capabilities work and where gaps remain. Tools, policies, and controls may already exist, but inconsistent processes, unclear ownership, or weak governance can limit their effectiveness. A maturity benchmark establishes…

  • Richard K. Stephens
  • October 26, 2026
  • Security Maturity Evaluation Service California

CMMC Readiness Assessment Consultant California

CMMC readiness assessment consultant California reviewing defense contractor security controls

A CMMC readiness assessment consultant in California helps defense contractors determine whether their cybersecurity practices are ready for a formal CMMC assessment. By reviewing controls, documentation, and security practices in advance, organizations can identify areas that need attention and prepare…

  • Richard K. Stephens
  • October 25, 2026
  • Security Maturity Evaluation Service California

Evaluate Security Program Effectiveness California: Proven

Evaluate security program effectiveness California through cybersecurity assessment and risk review

To evaluate security program effectiveness California organizations should determine whether security controls reduce risk, support business goals, and work consistently in daily operations. Policies, tools, and compliance documents alone do not prove effectiveness. A practical assessment reviews governance, control performance,…

  • Richard K. Stephens
  • October 24, 2026
  • Security Maturity Evaluation Service California

Cybersecurity Maturity Assessment Service California

Cybersecurity maturity assessment service California specialist evaluating security maturity levels.

A cybersecurity maturity assessment service in California helps organizations measure how well their security policies, processes, technologies, and people work together to manage risk.  In our experience, a common issue is the gap between having a control documented and having…

  • Richard K. Stephens
  • October 23, 2026
Prev
1 2 3 4 5 … 58
Next
MSSP Security Consulting | Product Strategy & Auditing Experts

MSSP Security provides vendor-neutral product strategy, independent auditing, and security stack optimization purpose-built for Managed Security Service Providers. We help MSSPs cut through vendor noise — evaluating, selecting, and maximizing the right cybersecurity tools based solely on your operational needs and client outcomes. No hidden partnerships. No affiliate bias. Just clear, objective guidance that drives measurable results across your entire security practice.

Request a Consultation →
  • Service
  • Decision Support
  • Product Auditing
  • Product Selection
  • Stack Optimization

Copyright © 2026 MSSP Security. All Rights Reserved.